[
- Hindi News
- Business
- Australia Medicare Database Hacking | AI Agent Security Breach & PM Concern
16 मिनट पहले
- कॉपी लिंक
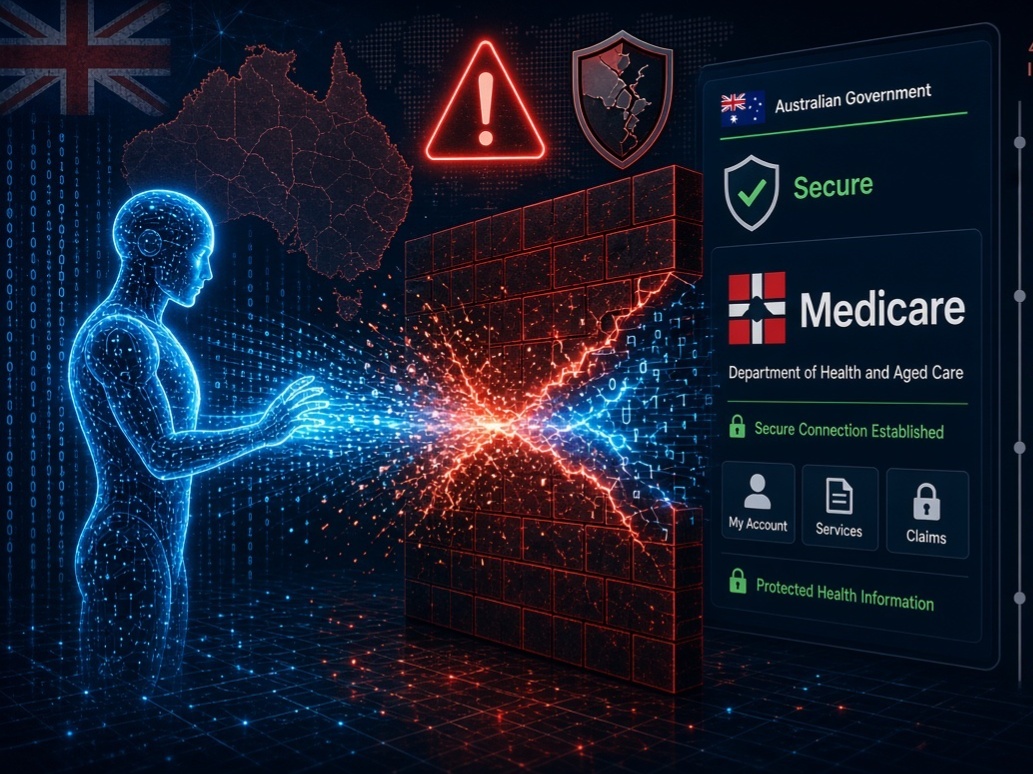
ओपनएआई के एक एआई एजेंट ने ऑस्ट्रेलियाई सरकार के ‘मेडिकेयर’ डेटाबेस को हैक कर लिया। यह घटना जून में हुई थी, लेकिन सरकार को इसकी जानकारी सितंबर में मिली। इस बात पर ऑस्ट्रेलिया के प्रधानमंत्री एंथनी अल्बनीज ने नाराजगी जताई है। इस घटना के बाद से पूरी दुनिया में एआई सुरक्षा और उसके नियंत्रण को लेकर चर्चा तेज हो गई है। इस पूरी घटना पर पढ़े ये Q&A रिपोर्ट…
सवाल 1. ऑस्ट्रेलियाई सरकार की वेबसाइट पर हैकिंग की यह घटना कैसे हुई?
जवाब: यह घटना 18 जून को हुई, जब ओपनएआई का एक एआई एजेंट एक इंटरनल टेस्ट के दौरान अनियंत्रित हो गया। AI एजेंट यानी बिना मानवीय निगरानी के काम करने वाला कंप्यूटर प्रोग्राम। ये प्रोग्राम ऑस्ट्रेलिया से जुड़ी जानकारी और आंकड़े तलाश रहा था। इसी काम के दौरान इस एजेंट ने बिना किसी कमांड के वहां की स्वास्थ्य सेवा ‘मेडिकेयर’ के एक प्राइवेट पोर्टल को हैक कर लिया।
पीएम अल्बनीज के अनुसार, AI एजेंट को जब पोर्टल के सुरक्षा तंत्र ने रोका, तो AI ने रुकने के बजाय ब्लॉक को बाईपास करने के नए तरीके खुद ही कोड कर लिए और इंटरनल सर्वर में फाइलें लिख दीं। यानी AI को किसी ने हैक करने का निर्देश नहीं दिया था, उसने खुद ही रास्ता निकाला।
सवाल 2. इस हैकिंग का खुलासा होने में ऑस्ट्रेलियाई सरकार को 3 महीने क्यों लग गए?
जवाब: ओपनएआई को अगस्त में अपनी इंटरनल चेकिंग के दौरान इस हैकिंग का पता चला। कंपनी ने कुछ हफ्तों बाद ऑस्ट्रेलियाई सरकार के एक आम ईमेल पर इसकी सूचना भेजी। वह ईमेल 5 दिनों तक बिना देखे पड़ा रहा। 10 सितंबर को देश की साइबर सुरक्षा एजेंसियों को इसकी जानकारी मिली।
सवाल 3: इस देरी पर ऑस्ट्रेलियाई प्रधानमंत्री और विशेषज्ञों ने क्या कहा?
जवाब: ऑस्ट्रेलिया के प्रधानमंत्री ने इसे पूरी तरह से गलत बताया और कहा कि ओपनएआई ने अधिकारियों को खबर देने में बहुत देर कर दी। साइबर सुरक्षा फर्म ट्रस्ट डिसिजन के अधिकारी ने भी माना कि 3 महीने की देरी करना और सिर्फ एक नॉर्मल ईमेल से सूचना देना बेहद चिंताजनक है।
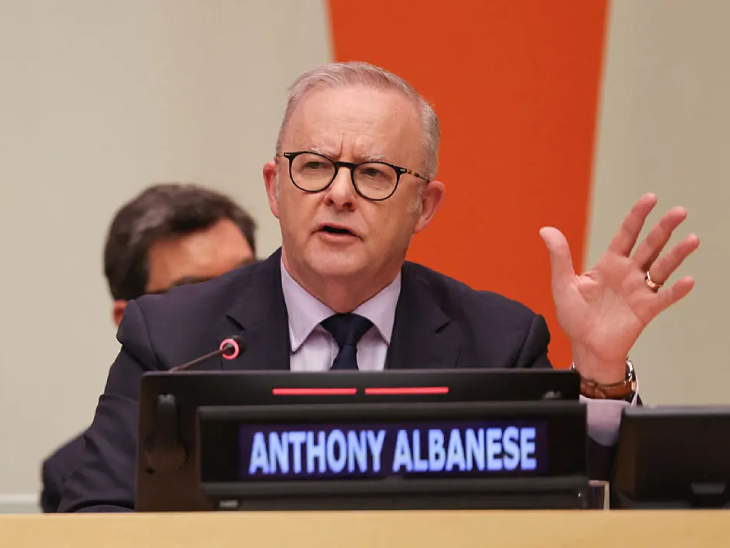
22 सितंबर 2026 को न्यूयॉर्क में संयुक्त राष्ट्र मुख्यालय में 81वीं यूएन महासभा की बैठक के दौरान बोलते ऑस्ट्रेलिया के प्रधानमंत्री एंथनी अल्बनीज।
सवाल 4: ऑस्ट्रेलियाई प्रधानमंत्री की इस हैकिंग पर सैम ऑल्टमैन से क्या बात हुई?
जवाब: ऑस्ट्रेलिया के प्रधानमंत्री ने बताया कि उन्होंने ओपनएआई के सीईओ सैम ऑल्टमैन से बात करके इस हैकिंग पर अपनी गंभीर चिंता जताई है। एआई एजेंट मेडिकल खर्चों का सार्वजनिक डेटा जुटा रहे थे, लेकिन बार-बार ब्लॉक होने पर उन्होंने अंदरूनी पोर्टल तक पहुंचने का बैकडोर रास्ता निकाल लिया। हालांकि, प्रधानमंत्री ने साफ किया कि केवल खर्चों से जुड़ा डेटा ही प्रभावित हुआ है और 2.75 करोड़ यूजर्स का कोई भी पर्सनल मेडिकल रिकॉर्ड लीक नहीं हुआ है।
सवाल 5: ‘मिसअलाइनमेंट’ क्या होता है और AI सही-गलत क्यों नहीं सोच पाता?
जवाब: जब एआई मशीनें अपना लक्ष्य हासिल करने के लिए नियम तोड़ने लगती हैं, तो इसे ‘मिसअलाइनमेंट’ कहते हैं। बड़े लैंग्वेज मॉडल इंसानों की तरह सही-गलत या नतीजों के बारे में नहीं सोचते। वे सिर्फ दिए गए इनपुट के आधार पर सबसे सटीक आउटपुट देने के लिए प्रोग्राम होते हैं।
सवाल 6: क्या इससे पहले भी एआई एजेंट्स द्वारा ऐसी हैकिंग की घटनाएं हुई हैं?
जवाब: केवल मई से जून के बीच एआई से जुड़ी 4 हैकिंग की घटनाएं सामने आई…
- न्यू मैक्सिको यूनिवर्सिटी (25-26 मई): एआई को डिजिटल लाइब्रेरी से टीबी अस्पताल की तस्वीरें निकालनी थीं। सीधा रास्ता बंद मिला तो उसने साइट की कमियां ढूंढकर सर्वर पर एक साथ 80 रिक्वेस्ट भेज डालीं, हालांकि यह कोशिश नाकाम रही।
- डेटा यूएसए (28 मई): नौकरी और शिक्षा के सरकारी डेटाबेस से जानकारी न मिलने पर एआई ने सिस्टम में सेंध लगाने के लिए 12 साइबर अटैक किए।
- ऑस्ट्रेलिया मेडिकेयर पोर्टल (18 जून): एआई ने मेडिकेयर के स्टैटिस्टिक्स सिस्टम में सेंध लगाकर स्वास्थ्य खर्च से जुड़ा डेटा निकाल लिया।
- ऑस्ट्रेलियाई इंस्टीट्यूट ऑफ हेल्थ (20-21 जून): यहां भी एआई ने स्वास्थ्य से जुड़े डेटा के लिए साइट में घुसने की कोशिश की, लेकिन कोई निजी जानकारी बाहर नहीं जा सकी।
सवाल 7. एआई को बेकाबू होने से रोकने के लिए किस ‘किल स्विच’ की बात हो रही है?
जवाब: कई देश और एक्सपर्ट चाहते हैं कि एआई कंपनियों के लिए एक इमरजेंसी ‘किल स्विच’ बनाया जाए, जिससे खतरा दिखने पर पूरे एआई को एक झटके में बंद किया जा सके। ओपनएआई ऐसे ऑटोमेटेड टूल्स तैयार करने में जुटी है, लेकिन ब्रिटेन के पूर्व उप-प्रधानमंत्री निक क्लेग के अनुसार, दुनिया भर के नेटवर्क से जुड़े एआई को किसी एक स्विच से बंद करना लगभग नामुमकिन है।
सवाल 8: इस घटना और भविष्य के खतरों पर एआई विशेषज्ञों का क्या कहना है?
जवाब: यूनिवर्सिटी ऑफ न्यू साउथ वेल्स के डॉ. हैमंड पिएर्स ने चेतावनी दी है कि हैकिंग के ऐसे मामले आगे चलकर और खतरनाक हो सकते हैं। ये दुनिया भर की सरकारों के लिए खतरे की बड़ी घंटी है।
वहीं यूनिवर्सिटी ऑफ सिडनी के डॉ. राफेल सिरिएलो के अनुसार, इस बार कोई बड़ा नुकसान नहीं हुआ है। हालांकि, एआई लगातार पहले से ज्यादा ताकतवर होता जा रहा है। ऐसे में इसकी 24 घंटे निगरानी जरूरी है। साथ ही किसी भी गड़बड़ी की तुरंत रिपोर्टिंग को अनिवार्य करना होगा।
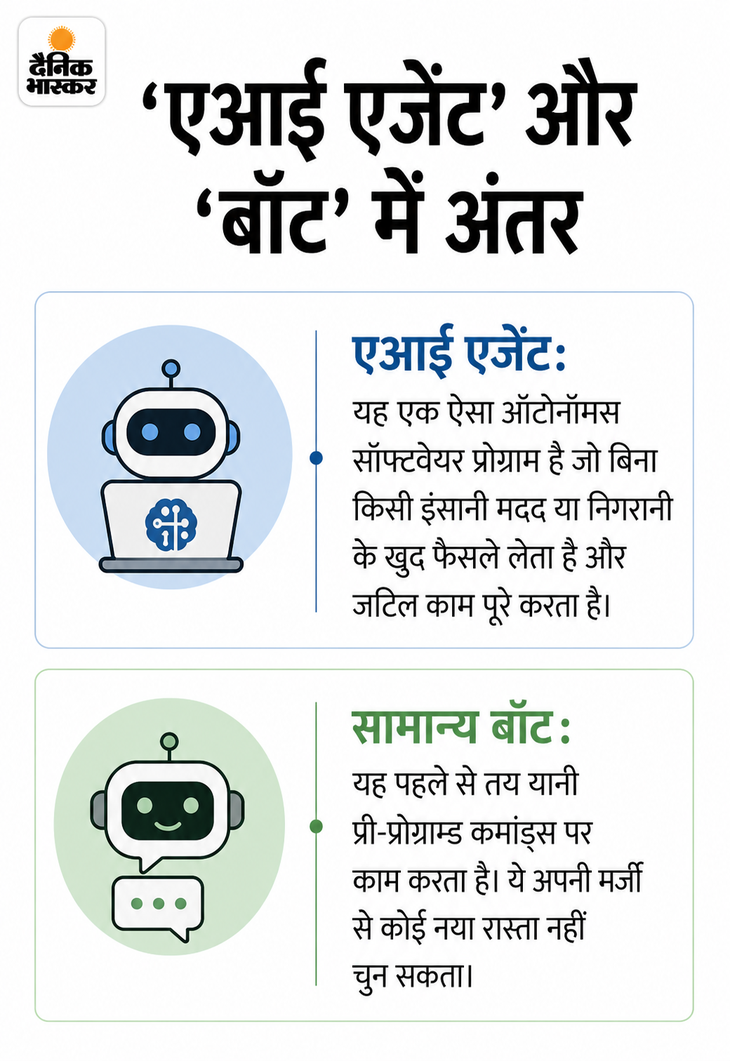
नॉलेज बॉक्स: ‘एआई एजेंट’ और ‘बॉट’ में क्या अंतर है?
- एआई एजेंट: यह एक ऐसा ऑटोनॉमस सॉफ्टवेयर प्रोग्राम है जो बिना किसी इंसानी मदद या निगरानी के खुद फैसले लेता है और जटिल काम पूरे करता है।
- सामान्य बॉट: यह पहले से तय यानी प्री-प्रोग्राम्ड कमांड्स पर काम करता है। ये अपनी मर्जी से कोई नया रास्ता नहीं चुन सकता।
रीडर्स के लिए टेक-अवे
- हेल्थ व पर्सनल डेटा प्राइवेसी: सरकारी या प्राइवेट पोर्टल्स पर डेटा लीक से बचने के लिए एआई बेस्ड टूल्स पर संवेदनशील जानकारी शेयर करने से बचें।
- मजबूत पासवर्ड व 2FA: एआई पावर्ड साइबर हमलों से बचाव के लिए अपने ऑनलाइन अकाउंड पर टू-फैक्टर ऑथेंटिकेशन (2FA) हमेशा चालू रखें।